Zmiany w prawie i w NFZ, które realnie dotyczą Waszej placówki
Krótkie, praktyczne podsumowania — bez prawniczego żargonu — tego, co zmienia się w przepisach, rozliczeniach z NFZ i cyberbezpieczeństwie dla przychodni, poradni i małych szpitali.
Nowość · Tablety i zgody do podpisu
Październik 2026
Zgody pacjentów i dokumenty RODO na tablecie — bez papieru
Papierowe zgody, upoważnienia i klauzule RODO można zastąpić wersją na tablet: pacjent czyta dokument na ekranie, podpisuje go palcem lub rysikiem, a podpisany PDF trafia do dokumentacji. Przygotowujemy to indywidualnie dla każdej placówki.
Czytaj więcej
Nie sprzedajemy jednego gotowego formularza dla wszystkich. Bierzemy dokumenty, z których korzysta Wasza placówka — zgody pacjenta, upoważnienia, oświadczenia, klauzule informacyjne i zgody RODO, wywiady przed wizytą — i przerabiamy je na wersje na tablet, tak aby wyglądały i działały zgodnie z Waszymi potrzebami.
Pacjent przechodzi przez dokument krok po kroku: czyta treść na ekranie, zaznacza TAK/NIE, wpisuje dane i podpisuje w wyznaczonym polu.
Podpisany dokument powstaje jako plik PDF w pełni spersonalizowany: z logo, danymi placówki, pieczątką i innymi elementami według Waszego wzoru.
Klienci z mMedica mogą mieć podpisany PDF dodawany do kartoteki pacjenta automatycznie, bez obsługi po stronie personelu; w innych aplikacjach plik dodaje się ręcznie.
Rozwiązanie działa na zwykłym tablecie z WiFi i przeglądarką, bez instalowania osobnej aplikacji.
Mniej drukowania, skanowania i przepisywania odręcznych danych, a pacjent widzi dokładnie to, pod czym się podpisuje. Jeśli chcecie sprawdzić, jak to mogłoby wyglądać w Waszej placówce, napiszcie do nas.
Uwaga na e-maile z „nagraniem” uszkodzonego produktu
CERT Polska ostrzega przed kampanią, w której przestępcy podszywają się pod klientów zgłaszających problem z zamówionym towarem. Link w wiadomości rzekomo prowadzi do zdjęć i nagrań uszkodzenia, a w rzeczywistości pobiera się złośliwe oprogramowanie.
Czytaj więcej
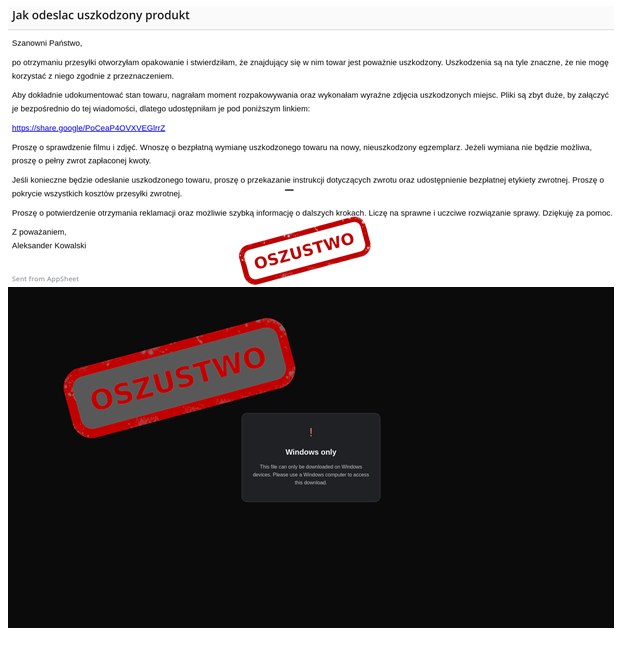
Wiadomość wygląda jak zwykła reklamacja od klienta. Nadawca pisze, że otrzymany towar jest uszkodzony, że nagrał moment rozpakowywania i wykonał zdjęcia, a pliki są zbyt duże, by dołączyć je do maila, więc udostępnił je pod linkiem. Następnie prosi o bezpłatną wymianę, zwrot pieniędzy lub instrukcję odesłania towaru. Analiza CERT Polska pokazała, że oprogramowanie przekazywane w załączniku należy do rodziny malware „Purerat”. Fałszywa strona pobierania wyświetla dodatkowo komunikat, że plik można pobrać wyłącznie na komputerze z systemem Windows. Podobne ataki, w których wiadomości phishingowe i fałszywe strony służą do rozpowszechniania szkodliwego oprogramowania, m.in. do zdalnego dostępu do systemów i kradzieży danych, obserwowano wcześniej także w Japonii.
Przykład fałszywej reklamacji z linkiem do rzekomych nagrań oraz strony pobierania pliku tylko dla Windows, oznaczone przez CERT Polska jako oszustwo (źródło: moje.cert.pl)
Jak się chronić:
zwracajcie uwagę na rozszerzenia plików: formaty takie jak .rar, .zip, .js czy .exe mogą sugerować, że zawartość różni się od tego, co opisuje treść wiadomości;
przed pobraniem czegokolwiek sprawdźcie autentyczność zgłoszenia, np. czy numer zamówienia jest poprawny albo czy adres nadawcy występuje w Waszej bazie klientów;
jeśli odbierzecie podobną wiadomość, nie otwierajcie załącznika ani linku i zgłoście sprawę do CERT Polska.
Podejrzane wiadomości można zgłaszać przez formularz na incydent.cert.pl lub przez usługę „Bezpiecznie w sieci” w aplikacji mObywatel — dzięki temu pomagacie chronić także innych użytkowników sieci.
Uważajcie na wiadomości o nieudanym doręczeniu przesyłki
Kolejna kampania phishingowa podszywa się pod firmy kurierskie. Fałszywe e-maile informują o nieudanej próbie doręczenia paczki, a link prowadzi do strony, która żąda opłaty za ponowne doręczenie i wyłudza dane karty płatniczej.
Czytaj więcej
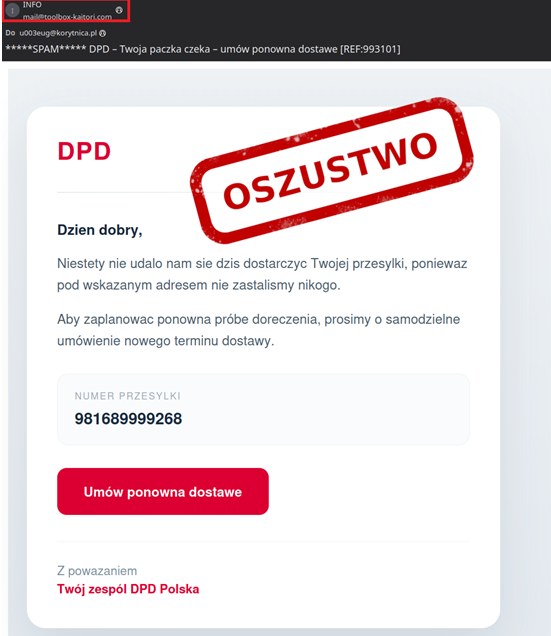
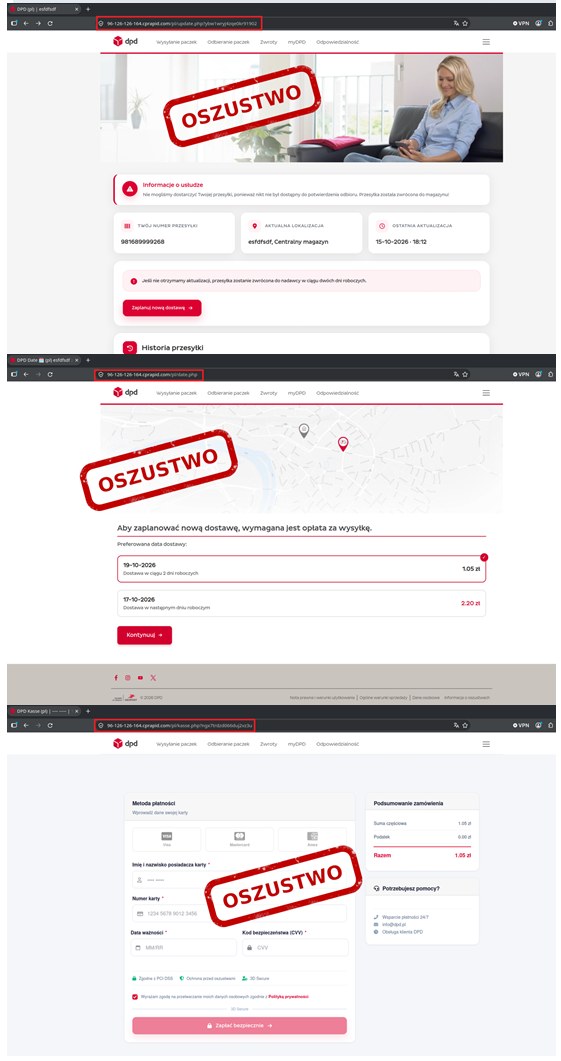
CERT Polska ostrzega przed kolejną odsłoną kampanii phishingowej podszywającej się pod firmy kurierskie. Oszuści rozsyłają wiadomości o rzekomo nieudanej próbie doręczenia paczki, a w treści umieszczają link, który ma umożliwić umówienie nowego terminu dostawy. Prowadzi on do złośliwej strony przygotowanej przez przestępców, na której trzeba wybrać nowy termin i dopłacić za ponowne doręczenie. Prawdziwym celem ataku jest wyłudzenie danych karty płatniczej, które mogą zostać wykorzystane do nieautoryzowanych transakcji lub kolejnych prób oszustwa.
Przykład fałszywej wiadomości i strony podszywających się pod firmę kurierską, oznaczone przez CERT Polska jako oszustwo (źródło: moje.cert.pl)
Jak uniknąć zagrożenia:
zwracajcie uwagę na adres strony internetowej przed podaniem jakichkolwiek danych;
status przesyłki sprawdzajcie bezpośrednio na samodzielnie wyszukanej stronie firmy kurierskiej lub w oficjalnej aplikacji przewoźnika.
Podejrzane wiadomości i strony internetowe można zgłaszać do CERT Polska przez formularz na incydent.cert.pl lub przez usługę „Bezpiecznie w sieci” w aplikacji mObywatel — dzięki temu pomagacie chronić także innych użytkowników sieci.
„Ostatnie przypomnienie” zanim konto zostanie zablokowane. Chrońcie dane logowania do banku
Trwa kampania phishingowa wymierzona w klientów Alior Banku. Fałszywe e-maile powołują się na przepisy i straszą koniecznością wizyty w placówce, a przycisk w wiadomości prowadzi do strony wyłudzającej dane logowania do bankowości internetowej.
Czytaj więcej
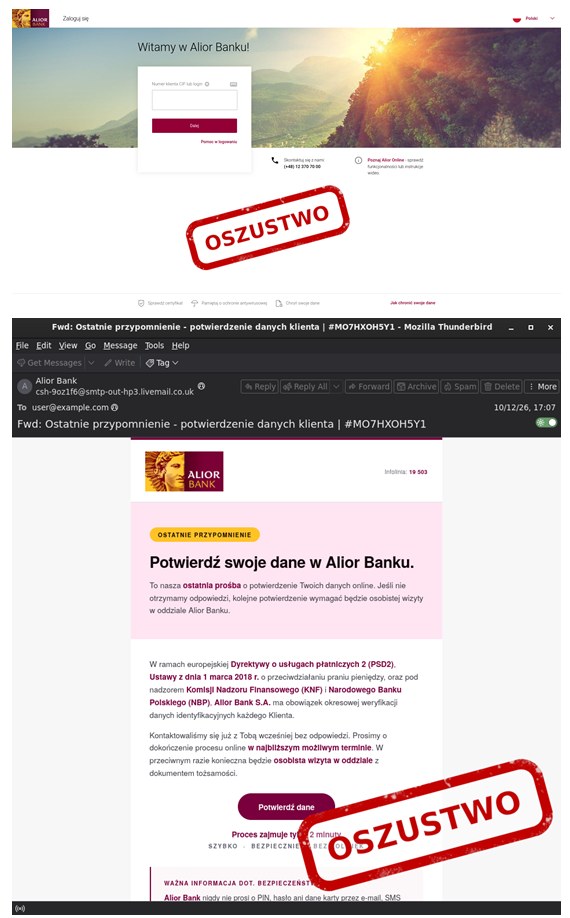
CERT Polska obserwuje kampanię phishingową skierowaną do klientów Alior Banku. W przesłanej wiadomości oszuści powołują się na regulacje prawne i przekonują, że konieczne jest pilne potwierdzenie danych, sugerując, że brak reakcji może skutkować koniecznością osobistej wizyty w placówce. Przycisk w mailu prowadzi do fałszywej strony, której celem jest zdobycie danych logowania do bankowości internetowej.
Przykład fałszywej strony logowania i wiadomości podszywających się pod bank, oznaczony przez CERT Polska jako oszustwo (źródło: moje.cert.pl)
Jak rozpoznać próbę wyłudzenia i się chronić:
sprawdźcie adres nadawcy oraz domenę strony, na którą prowadzi link;
informacje o ewentualnej blokadzie konta weryfikujcie bezpośrednio w banku;
korzystajcie z oficjalnej aplikacji banku lub z danych kontaktowych podanych na samodzielnie wyszukanej stronie internetowej.
Podejrzane strony i e-maile można zgłaszać do CERT Polska przez formularz na incydent.cert.pl lub przez usługę „Bezpiecznie w sieci” w aplikacji mObywatel. Podejrzane SMS-y można przesyłać na numer 8080.
Wiadomość od firmy kurierskiej z prośbą o weryfikację danych? Zachowajcie ostrożność
Cyberprzestępcy podszywają się pod znane firmy kurierskie i rozsyłają e-maile o rzekomych niezgodnościach między listem przewozowym a fakturą. Załączony plik instaluje złośliwe oprogramowanie typu MassLogger, wykradające hasła.
Czytaj więcej
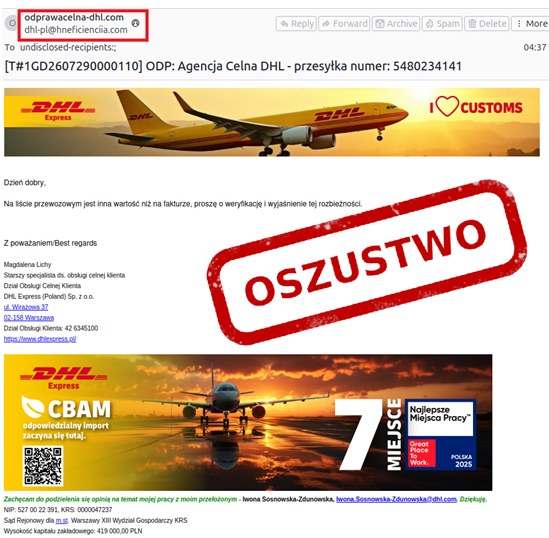
CERT Polska obserwuje kampanię dystrybucji szkodliwego oprogramowania, w której przestępcy podszywają się pod znaną firmę kurierską. W wiadomościach piszą o rzekomych niezgodnościach między listą przewozową a fakturą i proszą o ich weryfikację — celem jest skłonienie odbiorcy do pobrania i otwarcia załącznika. W załączonym pliku znajduje się program MassLogger, który kradnie dane wprowadzane na urządzeniu za pomocą klawiatury, np. loginy, hasła i inne informacje wykorzystywane do uwierzytelniania.
Przykład fałszywej wiadomości podszywającej się pod firmę kurierską, oznaczony przez CERT Polska jako oszustwo (źródło: moje.cert.pl)
Jak się chronić:
zachowajcie ostrożność wobec nieoczekiwanych wiadomości dotyczących przesyłek, faktur lub dokumentów przewozowych;
przed otwarciem załącznika sprawdźcie poprawność adresu nadawcy i upewnijcie się, że wiadomość pochodzi z wiarygodnego źródła;
zwracajcie szczególną uwagę na rozszerzenia załączników — formaty takie jak .rar, .zip, .exe czy .js mogą sugerować, że zawartość jest inna, niż obiecuje treść maila;
również mniej typowe formaty, jak widoczny na zrzucie ekranu .uu, powinny wzbudzić czujność;
w razie wątpliwości zweryfikujcie informację bezpośrednio u przewoźnika, korzystając z oficjalnych kanałów kontaktu.
Jeśli otrzymacie podobną wiadomość, nie otwierajcie załącznika i zgłoście sytuację do CERT Polska przez formularz na incydent.cert.pl lub przez usługę „Bezpiecznie w sieci” w aplikacji mObywatel.
Prowadzisz firmę? Uważaj na fałszywe zapytania ofertowe
Cyberprzestępcy rozsyłają wiadomości zachęcające do odpowiedzi na rzekome zapytanie ofertowe zawarte w załączniku. Plik .xls zamiast obiecanych informacji instaluje szkodliwe oprogramowanie typu Remcos.
Czytaj więcej
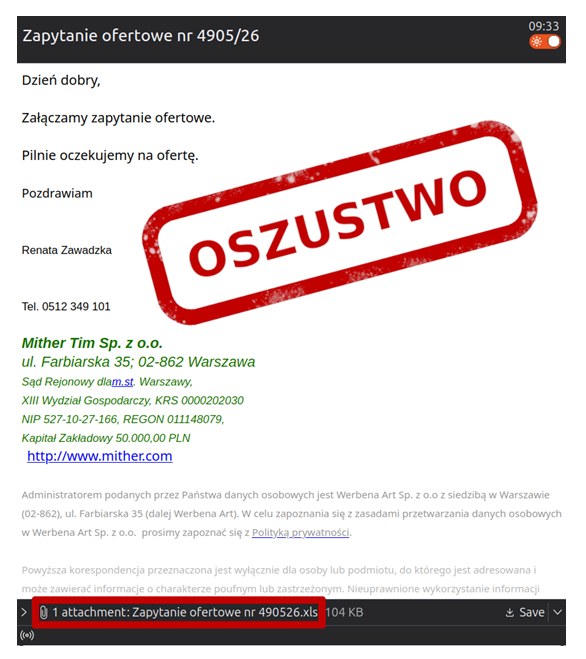
CERT Polska obserwuje kampanię, w której przestępcy podszywają się pod firmy zainteresowane zakupem i wysyłają e-maile z prośbą o wycenę. Do wiadomości dołączony jest plik w formacie .xls, który po otwarciu zamiast zapytania ofertowego instaluje na komputerze złośliwe oprogramowanie Remcos. To narzędzie pozwala atakującym zdalnie przejąć kontrolę nad zainfekowanym urządzeniem — monitorować aktywność użytkownika (np. rejestrować wciskane klawisze), uzyskać dostęp do kamery i mikrofonu oraz przechwytywać obraz z ekranu. Może to oznaczać wykradanie danych firmy, przejęcie kontroli nad komputerem, a nawet instalację kolejnych rodzajów szkodliwego oprogramowania.
Przykład fałszywego zapytania ofertowego z załącznikiem .xls, oznaczony przez CERT Polska jako oszustwo (źródło: moje.cert.pl)
Jak się chronić:
nie otwierajcie załączników pochodzących z nieznanych źródeł;
sprawdzajcie nadawcę oraz wiarygodność otrzymanej wiadomości;
regularnie aktualizujcie systemy i aplikacje.
Przestępcy chętnie wykorzystują pozornie zwyczajne tematy biznesowe — oferty handlowe, zapytania ofertowe czy dokumenty do weryfikacji. Chwila nieuwagi może skończyć się zainfekowaniem urządzenia i utratą danych. Podejrzane wiadomości można zgłaszać do CERT Polska przez formularz na incydent.cert.pl lub przez usługę „Bezpiecznie w sieci” w aplikacji mObywatel.
CERT Polska ostrzega: przestępcy znów podszywają się pod Krajową Administrację Skarbową
Kolejna fala fałszywych maili sugeruje rzekome niezgodności w rozliczeniach podatkowych i naciska na szybkie działanie. Załącznik określany jako „raport” instaluje złośliwe oprogramowanie, które daje przestępcom zdalny dostęp do komputera.
Czytaj więcej
Jak informuje CERT Polska (zespół działający przy NASK), nadawcy podszywają się pod Krajową Administrację Skarbową, aby wzbudzić niepokój odbiorcy i skłonić go do pilnego otwarcia załącznika. Załącznik przedstawiany jest jako raport z wykrytymi rozbieżnościami w rozliczeniu podatkowym — w rzeczywistości jego otwarcie instaluje złośliwe oprogramowanie z rodziny Remcos, umożliwiające atakującym zdalny dostęp do zainfekowanego urządzenia i przejęcie przechowywanych na nim danych.
Jak się zabezpieczyć:
zachowajcie ostrożność wobec wiadomości wywołujących presję szybkiego działania;
nie otwierajcie załączników z nieoczekiwanych maili, dopóki nie zweryfikujecie, kim naprawdę jest nadawca;
sprawy podatkowe i rozliczeniowe weryfikujcie bezpośrednio w swoim urzędzie skarbowym, nie przez link lub załącznik z maila;
na bieżąco aktualizujcie systemy operacyjne i aplikacje na komputerach w placówce.
Podejrzane wiadomości i strony można zgłaszać do CERT Polska przez formularz na incydent.cert.pl.
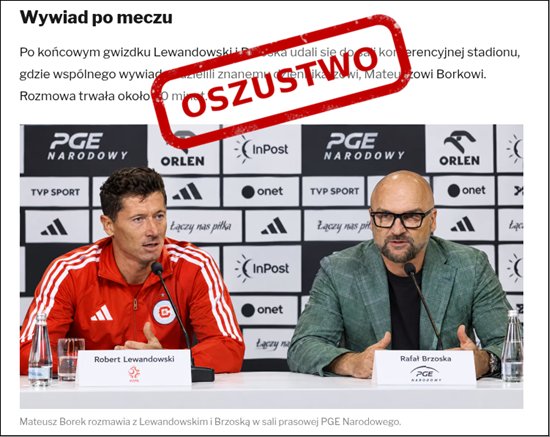
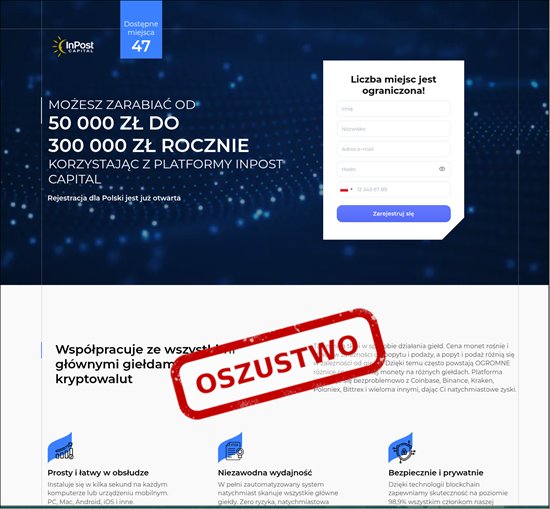
Przestępcy wykorzystują wizerunki znanych osób, logotypy firm i materiały wideo wygenerowane przez AI, aby uwiarygodnić fałszywe „platformy inwestycyjne” i wyłudzić pieniądze.
Czytaj więcej
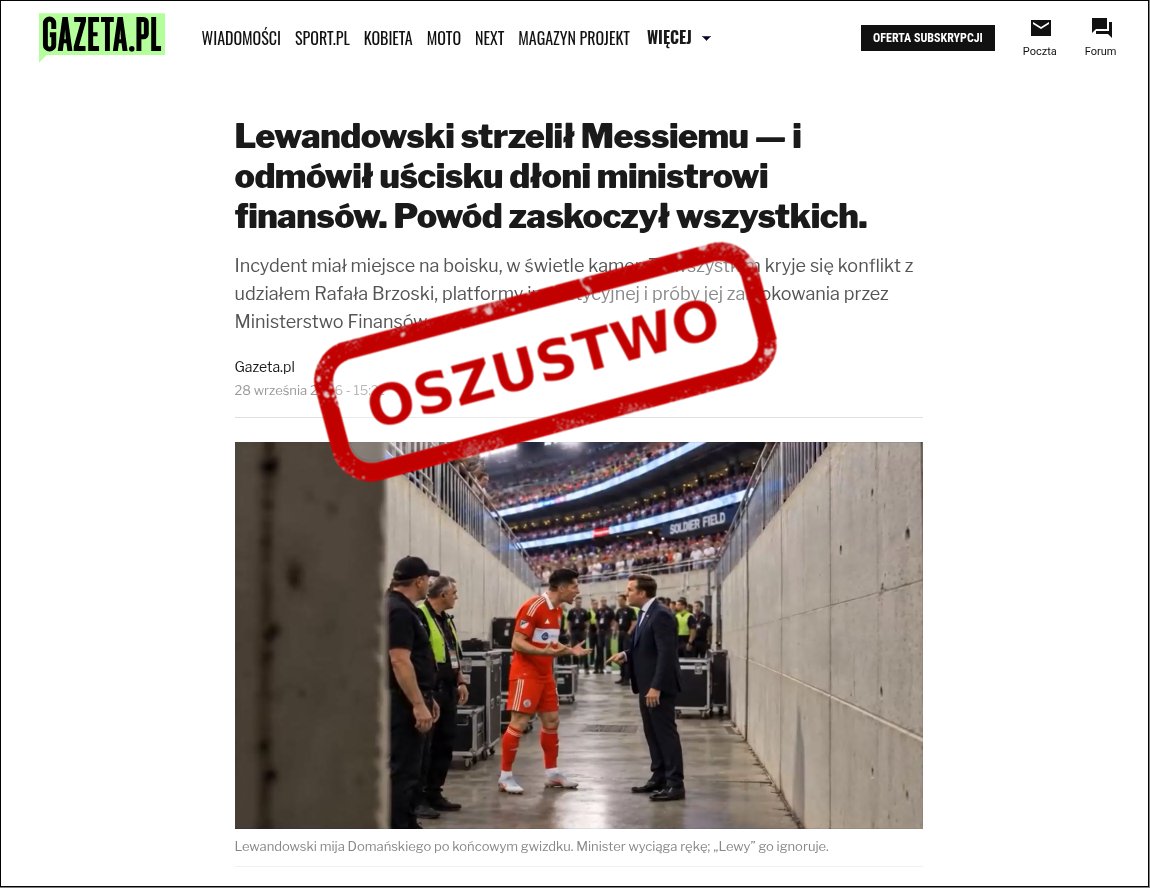
CERT Polska monitoruje kampanię fałszywych inwestycji — jeden z najpopularniejszych od lat sposobów wyłudzania pieniędzy. Reklamy w mediach społecznościowych wykorzystują wizerunki znanych osób, logotypy firm oraz materiały wideo wygenerowane przez AI, żeby uwiarygodnić przekaz. Reklama prowadzi do strony rzekomej „platformy inwestycyjnej”, gdzie ofiara zostawia dane kontaktowe, a następnie kontaktuje się z nią fałszywy „doradca”, nakłaniający do pierwszej wpłaty. Czasem przestępcy pozwalają wypłacić niewielki „zysk”, by uwiarygodnić proceder i zachęcić do kolejnych, coraz większych wpłat — w rzeczywistości te pieniądze pochodzą od innych ofiar. Na kolejnym etapie mogą namawiać do zainstalowania programu do zdalnego dostępu, aby przejąć dane logowania do bankowości i inne poufne informacje.
Przykłady fałszywych materiałów z tej kampanii — spreparowany artykuł i wywiad z wizerunkiem znanej osoby oraz fałszywa „platforma inwestycyjna”, oznaczone przez CERT Polska jako oszustwo (źródło: moje.cert.pl)
Jak się chronić:
zachowajcie ostrożność wobec ofert obiecujących szybki i gwarantowany zysk;
sprawdźcie firmę i jej ofertę na oficjalnej stronie, wpisując adres samodzielnie w przeglądarce;
zweryfikujcie, czy dana instytucja figuruje w rejestrach KNF;
nie instalujcie programów do zdalnego sterowania komputerem, jeśli nie macie pewności, kto i w jakim celu o to prosi.
CERT Polska na bieżąco blokuje strony wykorzystywane przez oszustów (Lista Ostrzeżeń) i zgłasza fałszywe reklamy do Meta, aby ograniczać ich zasięg.
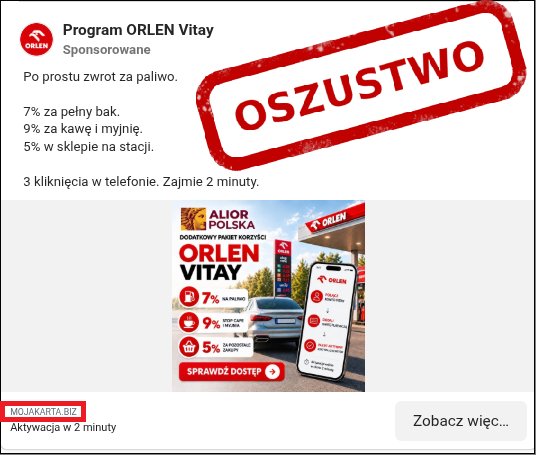
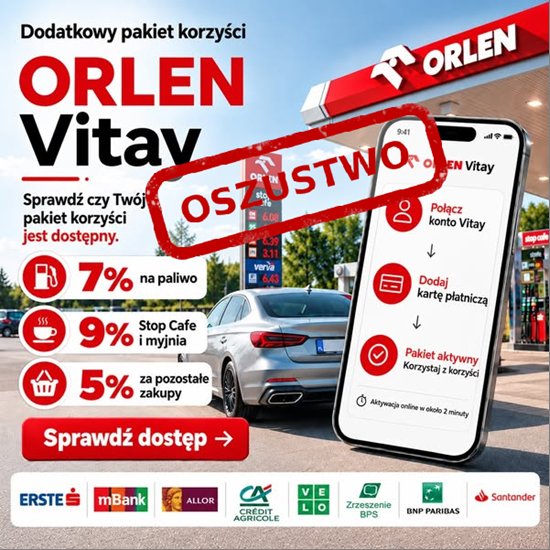
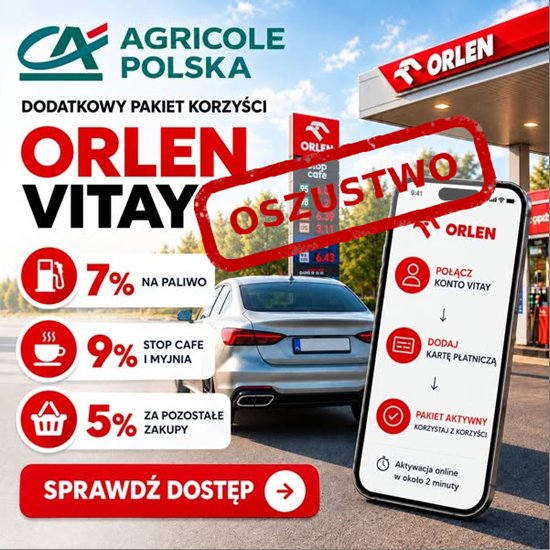
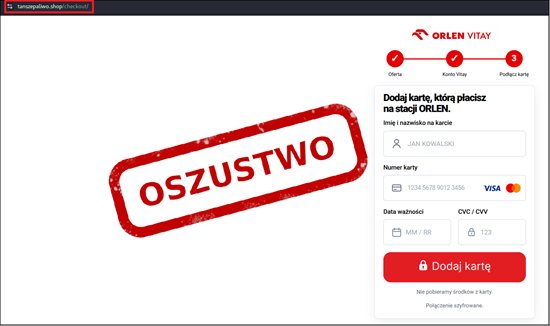
W mediach społecznościowych krąży reklama z rzekomymi rabatami na paliwo, firmowana logo Orlenu i znanych banków. Link prowadzi do strony wyłudzającej numer telefonu i dane karty płatniczej.
Czytaj więcej
CERT Polska obserwuje kampanię reklamową, w której oszuści kuszą rzekomymi rabatami na tankowanie, myjnię czy zakupy na stacji — wykorzystując wizerunek znanych marek, m.in. Orlenu oraz różnych banków. Link z reklamy prowadzi do strony internetowej przygotowanej przez przestępców, której celem jest pozyskanie numeru telefonu i danych karty płatniczej. W efekcie zamiast obiecanego rabatu można stracić pieniądze lub narazić się na dalsze próby oszustwa.
Przykłady fałszywych reklam i strony wyłudzającej dane karty, podszywających się pod program ORLEN Vitay, oznaczone przez CERT Polska jako oszustwo (źródło: moje.cert.pl)
Jak się chronić:
zachowajcie ostrożność wobec ofert, które są wyjątkowo korzystne;
nie ufajcie reklamie tylko dlatego, że wykorzystuje logo rozpoznawalnej firmy;
informacji o promocjach szukajcie wyłącznie w oficjalnych kanałach komunikacji danej marki.
Cyberprzestępcy chętnie wykorzystują tematy budzące duże zainteresowanie — rosnące ceny paliw sprzyjają mniej ostrożnym decyzjom. Warto zachować czujność i przed kliknięciem poświęcić chwilę na weryfikację oferty.
Pilot NFZ idzie dalej: cztery nowe funkcje kontroli rozliczeń
Nasza autorska aplikacja Pilot NFZ, która na co dzień pilnuje umów i szablonów w rozliczeniach z NFZ, została rozbudowana o cztery nowe funkcje — od automatycznego pobierania Planów rzeczowo-finansowych po wyszukiwanie jeszcze nieobsłużonych szablonów.
Czytaj więcej
Pobieranie Planów rzeczowo-finansowych dla umów z NFZ — bez ręcznego szukania w portalach Oddziału Wojewódzkiego.
Sprawdzanie plików dedykowanych dla konkretnego Oddziału Wojewódzkiego NFZ.
Wyszukiwanie nowych szablonów dokumentów na podstawie bieżących komunikatów NFZ.
Wskazywanie szablonów, które się pojawiły, ale nie są jeszcze obsługiwane w systemie — zanim staną się problemem przy rozliczeniu.
Pilot NFZ powstał z myślą o osobie w przychodni, która na co dzień odpowiada za rozliczenia i umowy z NFZ — i wciąż go rozwijamy, żeby tę pracę jeszcze bardziej ułatwiać. Prace rozwojowe trwają dalej.
Od 13 września 2026 nowe, blokujące zasady walidacji e-recept refundowanych
Centrum e-Zdrowia uruchamia w systemie P1 nowe reguły weryfikacji e-recept refundowanych w trybie blokującym — recepta niespełniająca wymagań nie zostanie przyjęta do czasu poprawy danych. System mMedica został już dostosowany (wersja 12.8).
Czytaj więcej
Od 13 września 2026 r. e-recepty refundowane podlegają zasadom technicznym zbliżonym do dotychczasowych recept rocznych (z wyjątkami). System P1 sprawdza w szczególności:
podanie czasu trwania kuracji;
zastosowanie dawkowania ustrukturyzowanego;
zgodność wielkości opakowania z Rejestrem Produktów Leczniczych.
Wymagania nie dotyczą recept nierefundowanych (100% odpłatności, bez oznaczenia „365”), recepturowych, na import docelowy oraz z opakowaniami o złożonej strukturze.
mMedica została dostosowana do nowych zasad w wersji 12.8 (wdrożenie 24 sierpnia 2026 r.) — to zmiana czysto techniczna, bez nowej ścieżki wystawiania recept dla użytkownika. Warto tylko poinformować personel: odrzucenie recepty przez P1 oznacza konieczność poprawienia danych, a nie utratę uprawnienia pacjenta do refundacji.
Zmiany w finansowaniu POZ: NFZ może obniżać stawkę kapitacyjną za niskie wskaźniki jakości
Projekt zarządzenia Prezesa NFZ z 4 sierpnia 2026 r. przewiduje, że od 1 października br. wybrane wskaźniki jakości (m.in. zgłaszalność do badań profilaktycznych, udział teleporad) mogą wpływać na stawkę kapitacyjną w POZ.
Czytaj więcej
Dla określonych wyników projekt przewiduje współczynniki korygujące 0,95 lub 0,9, stosowane do odpowiedniej populacji pacjentów — nie automatycznie do całego kontraktu. Jednym z branych pod uwagę czynników jest tzw. no-show, czyli niezgłoszenie się pacjenta na wizytę bez wcześniejszego odwołania — w 2025 r. dotyczyło to średnio 6,74% zaplanowanych świadczeń objętych monitoringiem.
System mMedica (moduły TeleRejestracja z VoiceBotem oraz mPowiadomienia SMS) pozwala pacjentowi łatwo potwierdzić przybycie albo odwołać wizytę, dzięki czemu placówka szybciej dowiaduje się o zwolnionym terminie i może zaproponować go komuś innemu.
Warto już teraz sprawdzić: czy pacjenci mają prosty sposób odwołania wizyty, kto obsługuje odpowiedzi SMS-owe i głosowe, oraz czy po nieobecności podejmowany jest kontakt wyjaśniający jej przyczynę.
Asystent mMedica (AI) dostępny teraz bezpłatnie dla wszystkich użytkowników
Inteligentny Asystent mMedica, dotąd testowany przez wybrane placówki, jest już dostępny dla wszystkich klientów z aktywnym abonamentem — baza wiedzy została rozszerzona o materiały dotyczące Centralnej e-Rejestracji.
Czytaj więcej
To narzędzie typu czat: odpowiada na pytania o system mMedica i Centralną e-Rejestrację w naturalnym języku, bez ręcznego przeszukiwania dokumentacji. Dostęp jest na razie tymczasowy, w ramach zasady „fair use” (limit odnawiany miesięcznie) i nie oznacza stałego włączenia modułu do abonamentu.
Asystent nie przetwarza danych osobowych ani danych systemu klienta — a jego odpowiedzi (generowane przez AI) warto zawsze zweryfikować w oficjalnej dokumentacji, zanim posłużą do decyzji rozliczeniowej, medycznej czy organizacyjnej.
MWZ 2.7.0: dokładniejszy obraz pacjenta w Centrum POZ i czytelniejsze raporty
Nowa wersja Modułu Wsparcia Zarządzania rozwija Centrum POZ (spójniejszy obraz sytuacji pacjenta), dodaje analizę wizyt pierwszorazowych AOS oraz porządkuje raporty i mechanizmy techniczne aplikacji.
Czytaj więcej
Centrum POZ: jeden spójny obraz sytuacji pacjenta (status, priorytet, sugerowana akcja) zamiast rozproszonych informacji w osobnych kolumnach; doszedł podgląd i wydruk Karty Pacjenta.
AOS: nowa analiza syntetyczna wizyt pierwszorazowych względem mediany ogólnopolskiej oraz symulacja ich liczby na podstawie Harmonogramu Przyjęć.
Raporty (Zlecone Badania, Skierowania, Procedury ICD-9, Leki, Rozpoznania): czytelniejsze nazwy kolumn i nowe wskaźniki udziału procentowego.
Pod maską: przebudowany mechanizm nawigacji, bezpieczniejsza aktualizacja (weryfikacja podpisu cyfrowego instalatora) i lepsza obsługa wielu baz — więcej stabilności przy pracy na dużych zbiorach danych.
Centralna e-Rejestracja: projekt harmonogramu dla kolejnych 31 zakresów świadczeń w 2027 roku
Ministerstwo Zdrowia przedstawiło projekt harmonogramu włączania kolejnych 31 zakresów świadczeń ambulatoryjnej opieki specjalistycznej do Centralnej e-Rejestracji — w ośmiu etapach, od lutego do grudnia 2027 roku.
Czytaj więcej
Projekt rozporządzenia z 17 lipca 2026 r. przewiduje następujące etapy:
1 lutego 2027 — choroby wewnętrzne, dermatologia i wenerologia, genetyka, geriatria, mukowiscydoza;
1 kwietnia 2027 — neurologia, pediatria, toksykologia, transplantologia, leczenie AIDS;
1 czerwca 2027 — leczenie bólu, proktologia, reumatologia, urologia;
1 września 2027 — choroby metaboliczne, diabetologia, otorynolaryngologia;
1 października 2027 — neurochirurgia, ortopedia i traumatologia narządu ruchu;
1 listopada 2027 — alergologia, ginekologia, medycyna sportowa;
1 grudnia 2027 — hematologia (w tym onkologia dziecięca), okulistyka, onkologia.
To wciąż projekt rozporządzenia — ostateczne zakresy i terminy poznamy po zakończeniu procesu legislacyjnego. Placówki mogą już jednak sprawdzić, w którym etapie znalazły się realizowane przez nie świadczenia, i zawczasu zaplanować przygotowania.
Zaktualizowany plik parametryzujący grupera JGP dla lecznictwa stacjonarnego
Dla placówek rozliczających hospitalizacje: dostępny nowy plik parametryzujący grupera JGP (SZP.19.98), dostosowany do zarządzenia NFZ 74/2026/DSOZ i obowiązujący od 1 lipca 2026 r. — na razie w wersji przejściowej.
Czytaj więcej
Zmiana obejmuje dodanie, usunięcie oraz korektę warunków lub taryf dla kilkudziesięciu grup JGP — pełny wykaz kodów udostępniamy na życzenie razem z instalacją pliku w systemie.
To wersja przejściowa: ze względu na późną publikację zarządzenia (23 lipca 2026 r.) i komunikatu z wytycznymi (29 lipca 2026 r.), docelowy algorytm grupera dla hospitalizacji nieprzekraczających 12 godzin wciąż wymaga dopracowania przez NFZ. Jeżeli prowadzicie rozliczenia szpitalne w mMedica, warto z nami sprawdzić, czy plik jest już wgrany i czy nie trzeba ręcznie skorygować przypisania wybranych świadczeń.
Od 1 października 2026 harmonogramy przyjęć trzeba prowadzić na bieżąco w AP-KOLCE
NFZ wprowadza obowiązek prowadzenia harmonogramów przyjęć dla 18 wybranych procedur zabiegowych w czasie rzeczywistym w aplikacji Kolejki Centralne (AP-KOLCE) — zamiast dotychczasowego, comiesięcznego raportowania przez system LIOCZ.
Czytaj więcej
Zmiana dotyczy świadczeniodawców udzielających wybranych procedur zabiegowych, m.in.:
zabiegów neurochirurgicznych (np. wszczepienie neurostymulatora, rozrusznika);
do 30 września 2026 — przekazanie do AP-KOLCE danych osób już oczekujących na te procedury;
wrzesień 2026 — ostatnie sprawozdanie przekazywane jeszcze przez LIOCZ;
II połowa września 2026 — NFZ udostępnia techniczny dostęp do aplikacji (przez stronę kolejki-online.nfz.gov.pl albo usługę sieciową z automatyczną synchronizacją z systemem placówki);
od 1 października 2026 — harmonogramy dla wymienionych procedur muszą być aktualizowane na bieżąco, a nie raz w miesiącu.
Podstawa prawna: rozporządzenie Ministra Zdrowia z 19 sierpnia 2026 r. (Dz.U. 2026, poz. 1113). NFZ zapowiada też, że od 1 stycznia 2027 r. obowiązkiem zostanie objęte kolejnych 10 kategorii zabiegów — warto już teraz sprawdzić, czy Wasz system do rozliczeń obsługuje integrację z AP-KOLCE przez usługę sieciową, żeby uniknąć ręcznego przepisywania danych.
NIS2/KSC: do 2 października 2026 trzeba się samoidentyfikować i zarejestrować
Znowelizowana ustawa o Krajowym Systemie Cyberbezpieczeństwa weszła w życie 2 kwietnia 2026 r. i obejmuje też sektor ochrony zdrowia. Placówki mają 6 miesięcy na sprawdzenie, czy podlegają ustawie, i na rejestrację.
Czytaj więcej
Ustawa dzieli objęte nią organizacje na podmioty kluczowe i podmioty ważne — podział zależy głównie od skali działalności i potencjalnego wpływu ewentualnego incydentu na pacjentów i otoczenie. Praktyczny harmonogram wygląda tak:
do 2 października 2026 — samoidentyfikacja i rejestracja w systemie, jeśli placówka podlega ustawie;
do 2 kwietnia 2027 — pełne wdrożenie obowiązków: analiza ryzyka, zabezpieczenia techniczne i organizacyjne, ocena łańcucha dostaw;
na bieżąco — obowiązek zgłoszenia poważnego incydentu w ciągu 24 godzin od jego wykrycia.
Kary za brak zgodności są dotkliwe — do 10 mln euro lub 2% rocznego obrotu globalnego dla podmiotów kluczowych (7 mln euro / 1,4% dla podmiotów ważnych), a kadra zarządzająca placówki może dodatkowo otrzymać czasowy zakaz pełnienia funkcji.
Od 1 października 2026 NFZ inaczej rozliczy przychodnie POZ
NFZ planuje powiązać wysokość finansowania przychodni POZ z jakością i sposobem udzielania świadczeń — wprowadzając ujemne współczynniki korygujące stawkę kapitacyjną.
Czytaj więcej
Nowe zasady premiować mają (a właściwie: karać brak) m.in.:
zgłaszalność pacjentów na badania profilaktyczne (rak piersi, szyjki macicy, jelita grubego);
udział teleporad i wizyt domowych w ogóle udzielanych świadczeń;
liczbę udzielonych porad i inne parametry sposobu korzystania ze świadczeń.
Harmonogram: projekt zmian opublikowano 6 sierpnia 2026 r., konsultacje trwały do 20 sierpnia, okres przejściowy przypada na 1 lipca–30 września, a nowe zasady wchodzą w życie 1 października 2026 r. Ponieważ znaczna część przychodów POZ pochodzi ze stawki kapitacyjnej, obniżony współczynnik przy tej samej liczbie pacjentów oznacza realnie mniej środków na tę samą opiekę — warto już teraz sprawdzić, jak wygląda to w Waszej placówce.
Aby uzyskać zdalną pomoc techniczną, pobierz i uruchom program TeamViewer QuickSupport, a następnie podaj nam swój numer ID i hasło telefonicznie lub mailowo.
Kliknij przycisk „Pobierz TeamViewer” poniżej.
Uruchom pobrany plik (nie wymaga instalacji).
Podaj nam numer ID i hasło widoczne w oknie programu — telefonicznie: 501 678 955.
Połączymy się z Twoim komputerem i pomożemy rozwiązać problem.