

Krajowy System Cyberbezpieczeństwa i NIS2 w ochronie zdrowia
Nowelizacja ustawy o KSC wdrażająca unijną dyrektywę NIS2 weszła w życie wiosną 2026 roku i po raz pierwszy wprost obejmuje część sektora ochrony zdrowia. Sprawdzamy, czy i jakie obowiązki dotyczą Waszej placówki — i pomagamy je spełnić.

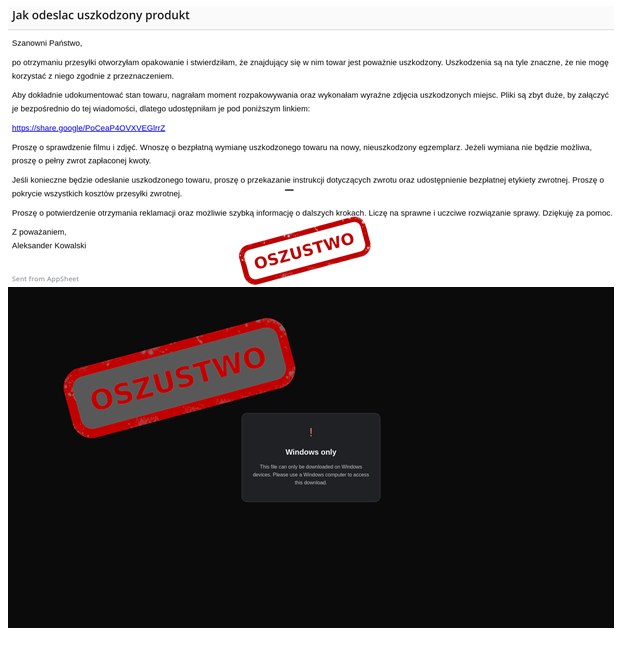
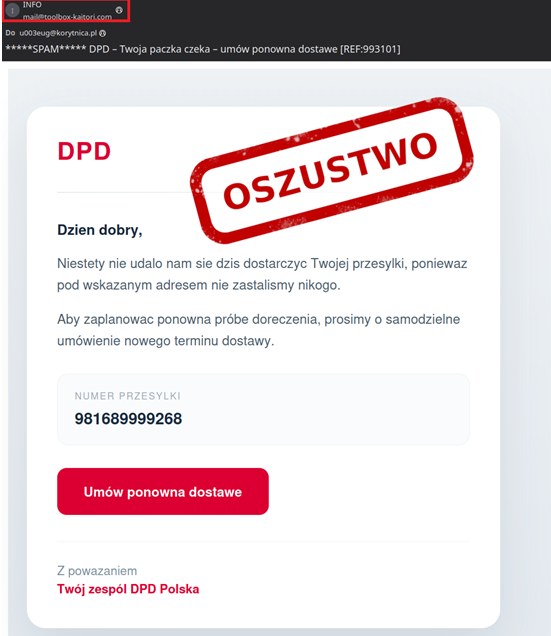
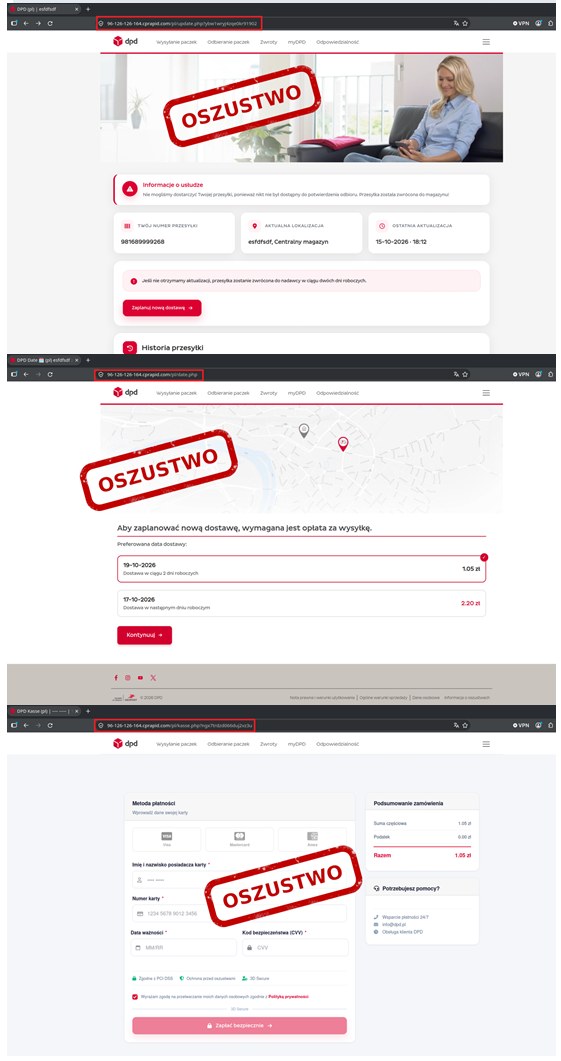
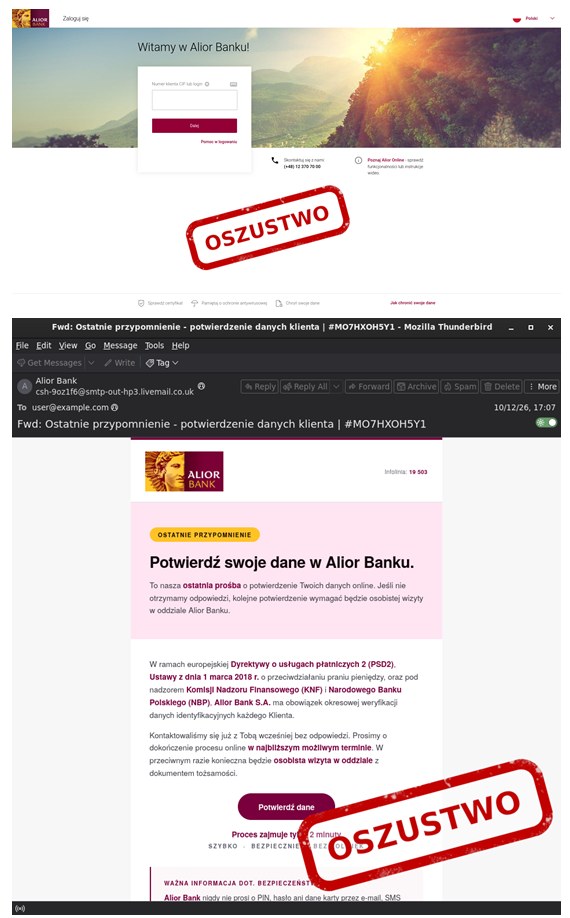
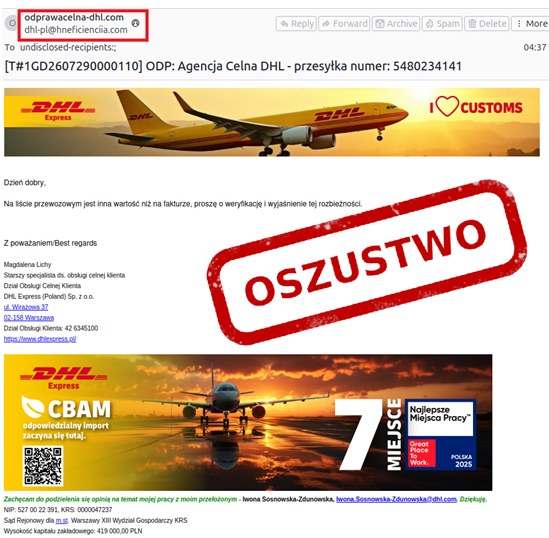
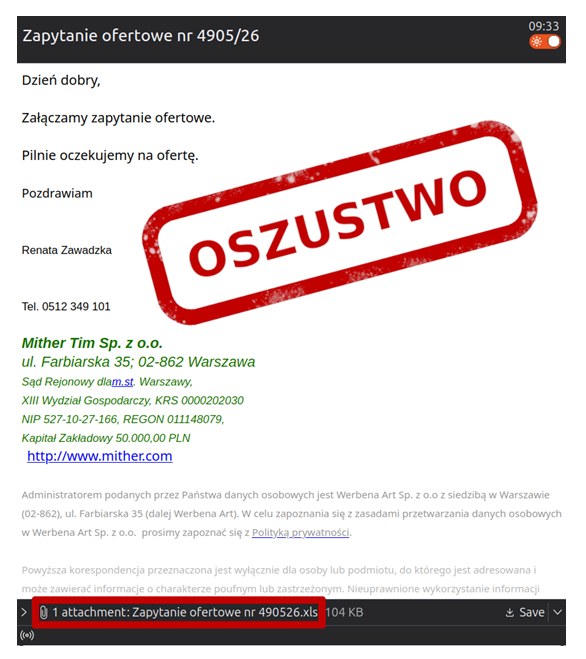
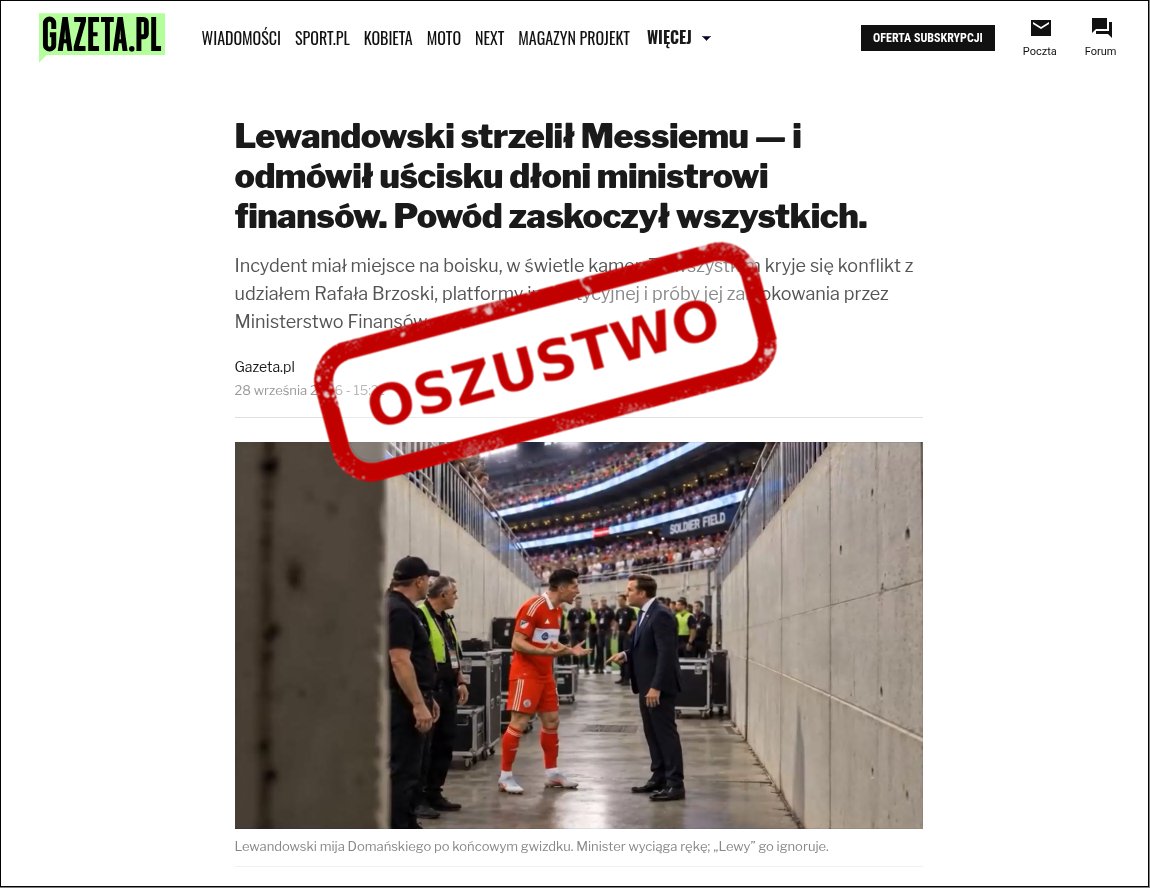
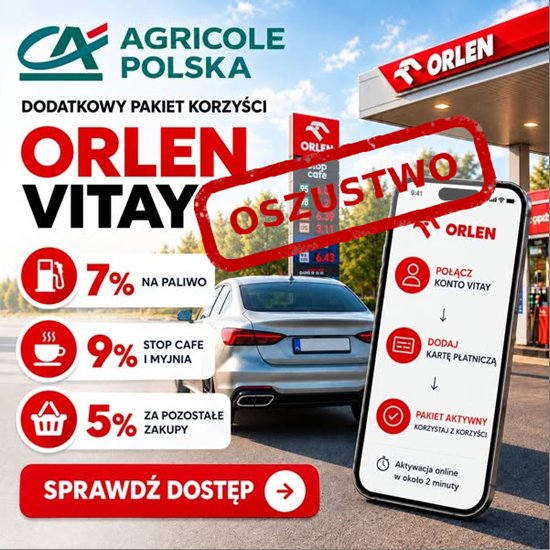
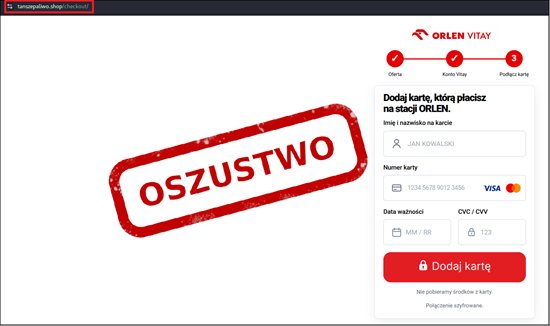
Aktualne zagrożenia, na które warto zwrócić uwagę
Najważniejsze terminy
- Wiosna 2026Wejście w życie nowelizacji ustawy o KSC
Początek obowiązków związanych z NIS2, w tym zgłaszania poważnych incydentów.
- +6 miesięcySamoidentyfikacja i wpis do wykazu
Podmioty muszą ustalić swój status (kluczowy / ważny) i zgłosić się do właściwego wykazu.
- +12 miesięcyPełne wdrożenie środków bezpieczeństwa
Termin na wdrożenie systemu zarządzania bezpieczeństwem informacji (SZBI) i pozostałych wymaganych zabezpieczeń.
- 2028Pierwsze obowiązkowe audyty
Podmioty kluczowe przechodzą zewnętrzny audyt bezpieczeństwa, następnie cyklicznie co 2–3 lata.
Dokładne daty dzienne różnią się w zależności od źródła i etapu prac legislacyjnych — podajemy je w ujęciu miesięcy od wejścia w życie ustawy.
Nie każda przychodnia jest „podmiotem kluczowym”
Duże i publiczne placówki
Szpitale, laboratoria, producenci wyrobów medycznych „krytycznych”, jednostki publiczne od 250 pracowników, placówki z SOR lub centrum urazowym. Najszerszy zakres obowiązków i nadzoru.
Średnie przedsiębiorstwa medyczne
Firmy i jednostki od ok. 50 pracowników świadczące usługi medyczne, a także podwykonawcy podmiotów kluczowych. Obowiązki nieco mniej rygorystyczne, ale wciąż realne.
Małe praktyki i gabinety
Jednoosobowe i małe praktyki zawodowe zazwyczaj nie podlegają pełnym obowiązkom NIS2 — ale to nie znaczy, że warto ignorować podstawy cyberbezpieczeństwa.
Co realnie trzeba wdrożyć
System zarządzania bezpieczeństwem informacji (SZBI) zgodny z ISO/IEC 27001
Polityka bezpieczeństwa, analiza ryzyka i dokumentacja budowane w oparciu o wymagania normy ISO/IEC 27001, obejmujące infrastrukturę oraz łańcuch dostaw ICT.
Zgłaszanie incydentów do CSIRT
Wczesne ostrzeżenie w ciągu 24 godzin od wykrycia poważnego incydentu, pełne zgłoszenie w ciągu 72 godzin, raport końcowy do 30 dni.
Zabezpieczenia techniczne
Szyfrowanie danych, kontrola dostępu, uwierzytelnianie wieloskładnikowe (MFA), zarządzanie podatnościami i aktualizacjami.
Plan ciągłości działania
Procedury na wypadek awarii i ataku, w tym kopie zapasowe i plan odtworzenia systemów po incydencie.
Wyznaczone osoby i szkolenia
Minimum dwie osoby kontaktowe ds. cyberbezpieczeństwa oraz cykliczne szkolenia kierownictwa i personelu.
Audyty bezpieczeństwa
Cykliczna, niezależna weryfikacja zgodności — obowiązkowa dla podmiotów kluczowych.
Wsparcie na każdym etapie
Samoidentyfikacja
Sprawdzamy, czy i jako kto (kluczowy, ważny, czy zwolniony) Wasza placówka podlega ustawie o KSC.
Dokumentacja i procedury
Przygotowujemy politykę bezpieczeństwa, analizę ryzyka i pozostałą wymaganą dokumentację SZBI.
Wdrożenie zabezpieczeń
Konfiguracja kopii zapasowych, kontroli dostępu, MFA i monitoringu w infrastrukturze placówki.
Nadzór i obsługa incydentów
Bieżący nadzór nad bezpieczeństwem oraz pomoc w terminowym zgłoszeniu incydentu do CSIRT.
Szkolenia
Obowiązkowe szkolenia kierownictwa i personelu z zasad cyberbezpieczeństwa.
Audyt zewnętrzny
Przygotowanie do obowiązkowego audytu bezpieczeństwa i koordynacja z audytorem.
Wdrożenie ISO/IEC 27001
Budujemy system zarządzania bezpieczeństwem informacji zgodny z normą ISO/IEC 27001 i przygotowujemy placówkę do certyfikacji.
Bezpieczne połączenia VPN
Konfigurujemy szyfrowane połączenia VPN do zdalnego dostępu do systemów placówki, dodatkowo zabezpieczone uwierzytelnianiem wieloskładnikowym (MFA).
Sprawdźmy status Waszej placówki wobec NIS2
Krótka rozmowa wystarczy, żeby ustalić, czy i jakie obowiązki Was dotyczą.
